Ciberataque a frigoríficos de supermercados atinge nove países da UE
Carlos Almeida · 03 de novembro de 2026
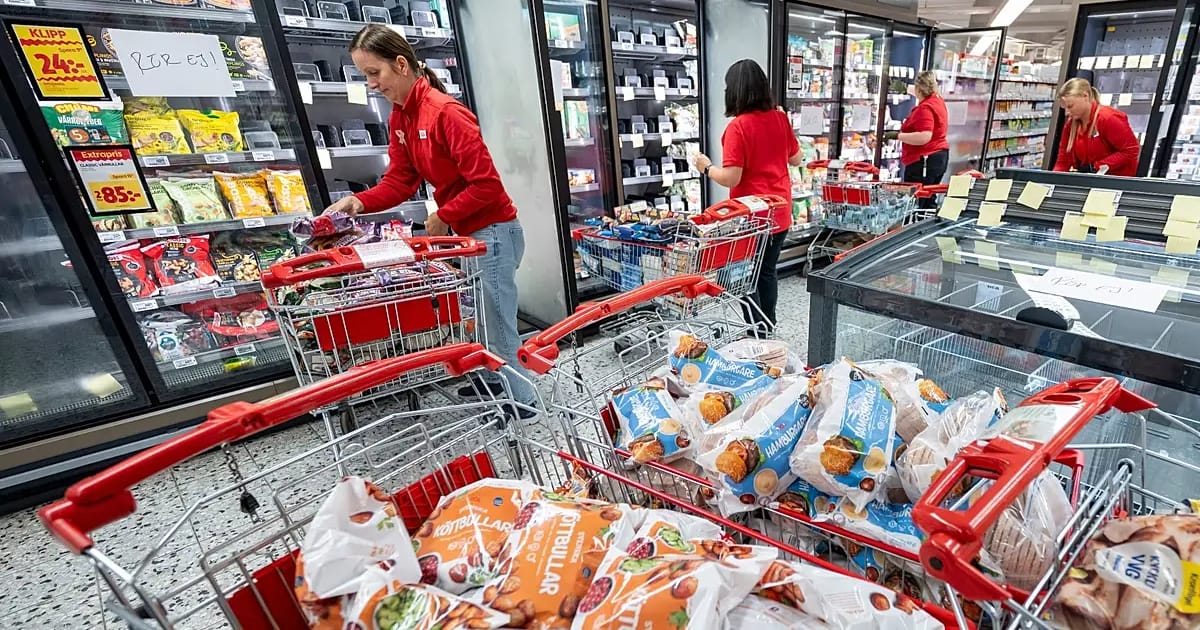
Um ciberataque afetou sistemas de refrigeração em supermercados de nove países da UE. Entenda os impactos na cadeia alimentar e as medidas de segurança.
Um suposto ciberataque atingiu estabelecimentos comerciais em pelo menos nove países europeus na última segunda-feira, 2 de novembro. O incidente levou a União Europeia a emitir um alerta sobre uma tentativa deliberada de desestabilizar a cadeia de abastecimento alimentar do bloco. Supermercados na Bélgica, Estônia, Finlândia, Irlanda, Itália, Luxemburgo, Países Baixos, Portugal e Suécia relataram falhas críticas nos sistemas de refrigeração.
Devido ao aumento das temperaturas durante a noite, diversos varejistas foram obrigados a descartar grandes quantidades de alimentos. Este episódio ocorre apenas três semanas após uma investida similar ter afetado lojas na França, forçando o descarte de produtos estragados. Até o momento, nenhum grupo reivindicou a autoria dos ataques.
Impactos do ciberataque na infraestrutura europeia
O comissário europeu para a Agricultura e a Alimentação, Christophe Hansen, declarou que o bloco trata os eventos com extrema seriedade. Segundo ele, os ataques representam uma tentativa intencional de minar a confiança dos consumidores e perturbar o fornecimento de alimentos. Para mais informações sobre o cenário global, acompanhe as últimas notícias .
Os danos foram variados entre os países atingidos:
Na Bélgica, a procuradoria federal abriu uma investigação após dezenas de lojas reportarem falhas. Em Portugal, o grupo Os Mosqueteiros confirmou incidentes em sete unidades do Intermarché. Na Estônia, um supermercado registrou temperaturas de até 50 ºC em seus equipamentos. Na Suécia, a rede Coop reportou que seis de suas lojas foram afetadas por vulnerabilidades em redes 4G. Na Itália, o governo convocou uma reunião de emergência com serviços de inteligência para discutir a segurança cibernética. Giuseppe Spadaro, gestor do Grupo Radenza, confirmou que o ataque visou especificamente o sistema de controle remoto dos espaços de congelados. O problema, contudo, já foi solucionado pelas equipes técnicas locais.
A empresa dinamarquesa Danfoss, fornecedora de sistemas de refrigeração, aparece como um ponto comum em diversos relatos. Lojas na Suécia e na Estônia apontaram que os equipamentos afetados utilizavam tecnologias da fabricante, as mesmas visadas no ataque ocorrido em outubro na França. A empresa ainda não se manifestou oficialmente sobre as falhas.
Especialistas em segurança, como Roni Kokkola, da agência finlandesa Traficom, destacam que a exploração de vulnerabilidades está se tornando cada vez mais rápida e ativa na Europa. A preocupação central reside na resiliência dos sistemas conectados, que muitas vezes carecem de atualizações de segurança fundamentais.
Paolo Falcioni, diretor da associação europeia APPLiA, defende a implementação de um quadro comum para a cibersegurança de produtos conectados. Ele ressalta que a segurança deve ser pensada desde a fase de concepção até a vida útil do produto. Dessa forma, a Europa busca fortalecer suas normas através do Cyber Resilience Act para evitar novas interrupções na cadeia de frio.
Fonte: pt.euronews.com